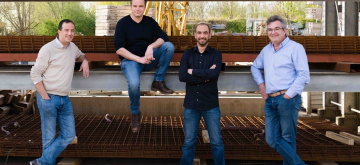
Zo versterkt Acs Accountants hun cyberweerbaarheid
Bij een accountantskantoor draait alles om vertrouwen. Klanten rekenen niet alleen op correct financieel advies, maar ook op een zorgvuldige bescherming van hun vertrouwelijke gegevens. Voor Acs Accountants, met negen vestigingen en 200 medewerkers, is cybersecurity dan ook een absolute prioriteit. Samen met CS-dienstverlener Cheops Technology liet het kantoor zijn digitale beveiliging grondig doorlichten via een cybersecurity verbetertraject van VLAIO. Daarbij bleek dat een goede bescherming niet alleen draait om cyberaanvallen voorkomen, maar ook om weten wat je moet doen als het toch misloopt.

Cybersecurity als onderdeel van het klantvertrouwen
Acs Accountants begeleidt ondernemers bij hun boekhouding, administratie en financiële vraagstukken. Van starters en lokale kmo's tot internationale bedrijven. “Onze 200 medewerkers werken vrijwel de hele dag digitaal”, vertelt Mats Goetschalckx, IT Teamlead bij Acs. “Als onze computersystemen niet functioneren, kunnen onze mensen hun werk niet doen. Bovendien beheren we heel wat vertrouwelijke informatie van klanten. Die moeten erop kunnen vertrouwen dat we zorgvuldig met hun gegevens omgaan.”
Cybersecurity staat daarom al langer op de agenda bij Acs. Het accountantskantoor beschikt over een eigen IT-team en voert regelmatig beveiligingstests uit. “We hebben in onze sector al verschillende bedrijven gezien die met cyberincidenten te maken kregen”, zegt Mats. “Dat maakt je extra alert. We geloven dat de inzet van externe CS-experten bijdraagt aan een betere cyberveiligheid.”
Een frisse blik op de bestaande beveiliging
De CS-verbetertrajecten boden Acs de mogelijkheid om de bestaande beveiliging tegen de licht te houden door een gespecialiseerde CS-dienstverlener. “Ook bij bedrijven zoals Acs bij wie cybersecurity al hoog op de agenda staat, zijn er in een context van een toenemend aantal cyberrisico’s altijd verbeterpunten”, vertelt Inge Bonte, Accountmanager bij Cheops. “Daarom stelden we voor om via een cybersecurity-verbetertraject van VLAIO een grondige analyse uit te voeren.”
Stel dat je een week lang niet op je computersystemen kunt werken. Wat betekent dat voor je bedrijf en je klanten? Als je daarover nadenkt, besef je hoe belangrijk het is om voorbereid te zijn.
Cheops onderzocht de volledige digitale omgeving van Acs. Niet alleen de eigen infrastructuur en Microsoft-omgeving kwamen aan bod, maar ook de manier waarop externe leveranciers met bedrijfsgegevens omgaan.
Kristof Verhoeven, Portfolio Manager bij Cheops, licht de aanpak toe: “We vertrekken vanuit vijf domeinen: identificeren, beschermen, detecteren, reageren en herstellen. Zo brengen we systematisch in kaart waar een onderneming vandaag staat, welke kwetsbaarheden er zijn en waar verbeteringen mogelijk zijn.” De resultaten werden gebundeld in een uitgebreid rapport met concrete aanbevelingen. Acs besloot vrijwel alle voorgestelde verbeteracties op te starten.
Niet alleen voorkomen, maar ook voorbereid zijn
De belangrijkste eyeopener voor Acs lag bij de vraag wat er moet gebeuren als een aanval toch succesvol is. “We waren al sterk gefocust op preventie”, vertelt Mats. “Maar dankzij het traject beseften we dat we ook beter moesten vastleggen hoe we reageren wanneer zich een incident voordoet. Wie neemt welke beslissing? Welke stappen zetten we eerst? En hoe beperken we de schade?”
Samen met Cheops werkte Acs daarom binnen het CS-verbetertraject een incidentresponsplan uit. Daarin staat welke acties nodig zijn bij een cyberincident en wie daarvoor verantwoordelijk is. Daarnaast werd ook de beveiliging van de Microsoft-omgeving verder aangescherpt. Via zogenaamde conditional access kan Acs bijvoorbeeld bepalen onder welke voorwaarden medewerkers toegang krijgen tot systemen, afhankelijk van hun toestel of locatie.
“Veel van die maatregelen merken onze collega's nauwelijks”, zegt Mats. “Dat is ook de bedoeling: we willen onze beveiliging verbeteren zonder hun dagelijkse werk onnodig ingewikkeld te maken.”

Ook 's nachts moet de beveiliging werken
Een ander belangrijk inzicht was dat cyberdreigingen zich niet beperken tot de kantooruren. “Je kunt als intern IT-team onmogelijk dag en nacht alles opvolgen”, zegt Mats. “We willen vermijden dat we pas om zeven uur 's ochtends ontdekken dat er 's nachts iets fout is gelopen. Daarom is het belangrijk dat verdachte activiteiten automatisch worden gedetecteerd en dat er meteen maatregelen kunnen volgen.”
Ook de medewerkers blijven een belangrijke schakel. Acs organiseerde al vóór het traject phishingcampagnes en blijft daarop inzetten. “Cybercriminelen passen hun methodes voortdurend aan”, benadrukt Inge. “Daarom is cybersecurity nooit een eenmalige oefening. Je moet je kwetsbaarheden blijven in kaart brengen en monitoren, je medewerkers blijven informeren en je beveiliging voortdurend bijsturen.”
Cybercriminelen passen hun methodes voortdurend aan. Daarom is cybersecurity nooit een eenmalige oefening. Je moet je kwetsbaarheden blijven in kaart brengen en monitoren, je medewerkers blijven informeren en je beveiliging voortdurend bijsturen.
“Weet waar je kwetsbaar bent”
Voor Acs bevestigde het traject het belang van externe cybersecurity-expertise, zelfs wanneer je al een eigen IT-team hebt. “De beveiliging die vandaag volstaat, is morgen misschien achterhaald”, zegt Mats. “Je kunt als kmo onmogelijk alle ontwikkelingen zelf blijven opvolgen. Daarom heb je specialisten nodig die je helpen om de juiste keuzes te maken.”
Volgens Kristof is precies daar de meerwaarde van het VLAIO-traject te vinden. “Mijn belangrijkste advies aan kmo's is: breng eerst je kwetsbaarheden in kaart. Pas dan kun je gericht bepalen welke maatregelen het meeste verschil maken. Zeker wanneer je budget beperkt is, moet je weten waarin je het best investeert.”
Mats sluit af met een vraag die volgens hem elke ondernemer zich zou moeten stellen: “Stel dat je een week lang niet op je computersystemen kunt werken. Wat betekent dat voor je bedrijf en je klanten? Als je daarover nadenkt, besef je hoe belangrijk het is om voorbereid te zijn. Want wanneer het misloopt, is het te laat om nog een plan te bedenken.”
Volgens Anne is dat herkenbaar bij veel organisaties. “Een cyberincident heeft gevolgen voor je dienstverlening, reputatie en klantrelaties. Daarom moet cybersecurity deel uitmaken van het bredere bedrijfsbeleid.” De financiële ondersteuning van VLAIO hielp Bewel om de analyse en verbeteringen op gang te brengen. “Zonder die steun hadden we bepaalde maatregelen wellicht ook genomen”, besluit Marc. “Maar of we dezelfde grondige analyse hadden laten uitvoeren, weet ik niet. Nu hebben we een duidelijk overzicht waarop we nog jarenlang kunnen terugvallen. En dat is voor mij de grootste winst.”
Je cyberveiligheid versterken doe je niet alleen
Wil jij jouw bedrijf ook cyberveiliger maken? Tijdens een cybersecurity verbetertraject helpt een erkende cybersecurityspecialist je om de cyberbeveiliging van je onderneming te versterken. VLAIO komt tussen voor 50% van de kostprijs van dit traject.
Ook op vlaio.be/cybersecurity vind je informatie en advies.